Domain warnhinweisschild.de kaufen?
Wir ziehen mit dem Projekt
warnhinweisschild.de um.
Sind Sie am Kauf der Domain
warnhinweisschild.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain warnhinweisschild.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
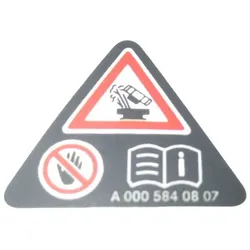
Mercedes-Benz Aufkleber Trank Gefahrenhinweis A0005840807Mercedes-Benz Original-TeilVom autorisierten Mercedes-Benz HändlerAufkleber GefahrenhinweisEhemalige Teilenummer: A9065840017 Das Mercedes-Benz Logo und Mercedes-Benz sind eingetragene Marken der Mercedes-Benz Group AG. HinweisUm Fehlkäufe zu vermeiden, prüfen wir gern, ob dieser Artikel zu Ihrem Fahrzeug passt. Bitte senden Sie uns dazu vorab Ihre 17-stellige Fahrgestellnummer zu. Dazu können Sie die Option "Frage zum Artikel" nutzen, die Sie oberhalb dieser Artikelbeschreibung finden können. Hinweis Preisangabe Der durchgestrichene Preis entspricht der unverbindlichen Preisempfehlung (UVP) des Herstellers4,90 €*Versand: 6,60 €Sichere Weiterleitung zum Anbieter
-
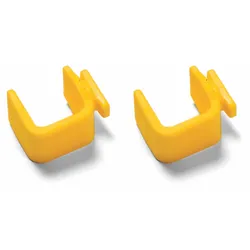
Numatic PreCar Halterung für Warnhinweisschild (2 Stück)Numatic PreCar Halterung für Warnhinweisschild (2 Stück) Zum Beispiel passend zu: Reinigungswagen PreCar 1 (Art.-Nr. 206362) Reinigungswagen PreCar 2 (Art.-Nr. 207347) Reinigungswagen PreCar 3 (Art.-Nr. 114794) Reinigungswagen PreCar 4 (Art.-Nr. 114792) Reinigungswagen PreCar 5 (Art.-Nr. 114793) Reinigungswagen PreCar 6 (Art.-Nr. 110717) Reinigungswagen PreCar 7 (Art.-Nr. 110718) Reinigungswagen PreCar 7A (Art.-Nr. 207345) Reinigungswagen PreCar 8 (Art.-Nr. 137281) Reinigungswagen PreCar 8A (Art.-Nr. 207346)11,81 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Franck, Georg: Ökonomie der AufmerksamkeitÖkonomie der Aufmerksamkeit , Ein Entwurf , Messgeräte & Anzeige > Innenausstattung , Auflage: 9. Auflage, Erscheinungsjahr: 19980323, Produktform: Kartoniert, Titel der Reihe: Edition Akzente##, Autoren: Franck, Georg, Auflage: 98009, Auflage/Ausgabe: 9. Auflage, Seitenzahl/Blattzahl: 256, Keyword: Deutschland; Gesellschaft; Medien; Politische Kultur; Soziologie; Ökonomie, Fachschema: Konzentration (geistig) - Aufmerksamkeit~Sammlung (geistige Konzentration)~Deutsche Belletristik / Essay, Feuilleton, Reportage~Kognitionswissenschaft, Fachkategorie: Reportagen und journalistische Berichterstattung~Kognitionswissenschaft, Warengruppe: HC/Belletristik/Lyrik/Dramatik/Essays, Fachkategorie: Literarische Essays, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hanser, Carl GmbH + Co., Verlag: Hanser, Carl GmbH + Co., Verlag: Hanser, Carl, Länge: 206, Breite: 121, Höhe: 25, Gewicht: 299, Produktform: Kartoniert, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,23,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Was wäre der Unterschied zwischen "Achtung" und "Vorsicht"?
Der Unterschied zwischen "Achtung" und "Vorsicht" liegt in ihrer Bedeutung und Verwendung. "Achtung" wird verwendet, um auf eine bevorstehende Gefahr oder eine wichtige Information hinzuweisen. "Vorsicht" hingegen wird verwendet, um zur Vorsicht oder Achtsamkeit aufzurufen, um Unfälle oder Schäden zu vermeiden. Insgesamt kann man sagen, dass "Achtung" eher eine Warnung ist, während "Vorsicht" eine Aufforderung zur Vorsicht ist. **
-
Warum ist es wichtig, tollpatschige Bewegungen mit Vorsicht und Aufmerksamkeit auszuführen?
Tollpatschige Bewegungen können zu Verletzungen führen. Durch Vorsicht und Aufmerksamkeit können Unfälle vermieden werden. Es ist wichtig, die eigene Sicherheit und die Sicherheit anderer zu gewährleisten. **


Welche grundlegenden Verhaltensregel müssen sie im Tunnel beachten?
Welche grundlegenden Verhaltensregeln müssen Sie im Tunnel beachten? Es ist wichtig, die Geschwindigkeitsbegrenzungen einzuhalten und einen ausreichenden Abstand zum vorausfahrenden Fahrzeug zu halten. Zudem sollte man das Abblendlicht einschalten und sich aufmerksam verhalten, um plötzliche Bremsmanöver zu vermeiden. Es ist ratsam, keine Überholmanöver zu tätigen und sich an die Verkehrsregeln zu halten, um die Sicherheit aller Verkehrsteilnehmer zu gewährleisten. Es ist auch wichtig, bei einem Stau im Tunnel Ruhe zu bewahren und die Anweisungen des Personals zu befolgen. **
Ist er ein rotes Warnsignal?
Es ist möglich, dass er ein rotes Warnsignal ist, aber es hängt von der Kontext ab. Wenn er sich in einer gefährlichen oder ungesunden Situation befindet oder Verhaltensweisen zeigt, die Bedenken hervorrufen, kann dies ein Warnsignal sein. Es ist wichtig, die Situation genauer zu betrachten und gegebenenfalls weitere Informationen einzuholen, um eine genaue Einschätzung zu treffen. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
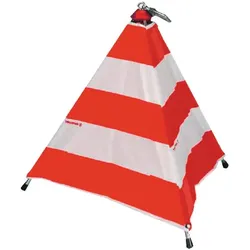
Triopan, Sicherheitskennzeichnung, WarnsignalTriopan Warnschild mit Reflexecken, 3D, faltbar (4-seitig), 50x45x42 cm. Mit Triopan Warn- und Gefahrenschildern können alle Arten von überstehenden Lasten gesetzeskonform gesichert werden. Dieses Schild ist 3D, faltbar (4-seitig) und wird mit einem dreieckigen Zahnrad, einem Klemmset und einem kleinen Koffer (horizontal gestreift) geliefert.85,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Mercedes-Benz Aufkleber Trank Gefahrenhinweis A0005840807Mercedes-Benz Original-TeilVom autorisierten Mercedes-Benz HändlerAufkleber GefahrenhinweisEhemalige Teilenummer: A9065840017 Das Mercedes-Benz Logo und Mercedes-Benz sind eingetragene Marken der Mercedes-Benz Group AG. HinweisUm Fehlkäufe zu vermeiden, prüfen wir gern, ob dieser Artikel zu Ihrem Fahrzeug passt. Bitte senden Sie uns dazu vorab Ihre 17-stellige Fahrgestellnummer zu. Dazu können Sie die Option "Frage zum Artikel" nutzen, die Sie oberhalb dieser Artikelbeschreibung finden können. Hinweis Preisangabe Der durchgestrichene Preis entspricht der unverbindlichen Preisempfehlung (UVP) des Herstellers4,90 €*Versand: 6,60 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Numatic PreCar Halterung für Warnhinweisschild (2 Stück)Numatic PreCar Halterung für Warnhinweisschild (2 Stück) Zum Beispiel passend zu: Reinigungswagen PreCar 1 (Art.-Nr. 206362) Reinigungswagen PreCar 2 (Art.-Nr. 207347) Reinigungswagen PreCar 3 (Art.-Nr. 114794) Reinigungswagen PreCar 4 (Art.-Nr. 114792) Reinigungswagen PreCar 5 (Art.-Nr. 114793) Reinigungswagen PreCar 6 (Art.-Nr. 110717) Reinigungswagen PreCar 7 (Art.-Nr. 110718) Reinigungswagen PreCar 7A (Art.-Nr. 207345) Reinigungswagen PreCar 8 (Art.-Nr. 137281) Reinigungswagen PreCar 8A (Art.-Nr. 207346)11,81 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Franck, Georg: Ökonomie der AufmerksamkeitÖkonomie der Aufmerksamkeit , Ein Entwurf , Messgeräte & Anzeige > Innenausstattung , Auflage: 9. Auflage, Erscheinungsjahr: 19980323, Produktform: Kartoniert, Titel der Reihe: Edition Akzente##, Autoren: Franck, Georg, Auflage: 98009, Auflage/Ausgabe: 9. Auflage, Seitenzahl/Blattzahl: 256, Keyword: Deutschland; Gesellschaft; Medien; Politische Kultur; Soziologie; Ökonomie, Fachschema: Konzentration (geistig) - Aufmerksamkeit~Sammlung (geistige Konzentration)~Deutsche Belletristik / Essay, Feuilleton, Reportage~Kognitionswissenschaft, Fachkategorie: Reportagen und journalistische Berichterstattung~Kognitionswissenschaft, Warengruppe: HC/Belletristik/Lyrik/Dramatik/Essays, Fachkategorie: Literarische Essays, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hanser, Carl GmbH + Co., Verlag: Hanser, Carl GmbH + Co., Verlag: Hanser, Carl, Länge: 206, Breite: 121, Höhe: 25, Gewicht: 299, Produktform: Kartoniert, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,23,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Brower, Elena: Die Kunst der AufmerksamkeitDie Kunst der Aufmerksamkeit , Yogapraxisbuch , Batterien > Autoelektrik , Erscheinungsjahr: 20130315, Produktform: Leinen, Autoren: Brower, Elena~Jago, Erica, Übersetzung: Krebs, Diana, Abbildungen: mit Abbildungen, Keyword: Fotografie; Virayoga; Yoga; Yogastudio, Fachschema: Yoga, Fachkategorie: Körper und Geist, Thema: Optimieren, Warengruppe: HC/Entspannung/Yoga/Meditation/Autogenes Training, Fachkategorie: Yoga, Thema: Orientieren, Text Sprache: ger, Originalsprache: eng, Seitenanzahl: V, Seitenanzahl: 218, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Theseus Verlag, Verlag: Theseus Verlag, Verlag: Theseus Verlag, Länge: 310, Breite: 227, Höhe: 23, Gewicht: 1130, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 45115129,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was wäre der Unterschied zwischen "Achtung" und "Vorsicht"?
Der Unterschied zwischen "Achtung" und "Vorsicht" liegt in ihrer Bedeutung und Verwendung. "Achtung" wird verwendet, um auf eine bevorstehende Gefahr oder eine wichtige Information hinzuweisen. "Vorsicht" hingegen wird verwendet, um zur Vorsicht oder Achtsamkeit aufzurufen, um Unfälle oder Schäden zu vermeiden. Insgesamt kann man sagen, dass "Achtung" eher eine Warnung ist, während "Vorsicht" eine Aufforderung zur Vorsicht ist. **
-
Warum ist es wichtig, tollpatschige Bewegungen mit Vorsicht und Aufmerksamkeit auszuführen?
Tollpatschige Bewegungen können zu Verletzungen führen. Durch Vorsicht und Aufmerksamkeit können Unfälle vermieden werden. Es ist wichtig, die eigene Sicherheit und die Sicherheit anderer zu gewährleisten. **
-
Welche grundlegenden Verhaltensregel müssen sie im Tunnel beachten?
Welche grundlegenden Verhaltensregeln müssen Sie im Tunnel beachten? Es ist wichtig, die Geschwindigkeitsbegrenzungen einzuhalten und einen ausreichenden Abstand zum vorausfahrenden Fahrzeug zu halten. Zudem sollte man das Abblendlicht einschalten und sich aufmerksam verhalten, um plötzliche Bremsmanöver zu vermeiden. Es ist ratsam, keine Überholmanöver zu tätigen und sich an die Verkehrsregeln zu halten, um die Sicherheit aller Verkehrsteilnehmer zu gewährleisten. Es ist auch wichtig, bei einem Stau im Tunnel Ruhe zu bewahren und die Anweisungen des Personals zu befolgen. **
-
Ist er ein rotes Warnsignal?
Es ist möglich, dass er ein rotes Warnsignal ist, aber es hängt von der Kontext ab. Wenn er sich in einer gefährlichen oder ungesunden Situation befindet oder Verhaltensweisen zeigt, die Bedenken hervorrufen, kann dies ein Warnsignal sein. Es ist wichtig, die Situation genauer zu betrachten und gegebenenfalls weitere Informationen einzuholen, um eine genaue Einschätzung zu treffen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.